CYBERMOIS 2026
Une cyberattaque se joue aussi en trésorerie. Invité de DAF Magazine le 26 octobre 2026, Jean-Baptiste Artignan, CEO et cofondateur de BlueSecure, a détaillé ce que coûte une attaque et pourquoi la préparation fait toute la différence. Nous prolongeons son analyse avec des repères concrets pour la direction générale, la direction financière et les équipes.
En bref
Une attaque touche directement les finances : arrêt d'activité, dépenses de crise, fraudes opportunistes.
La continuité financière se prépare à froid : paiements vitaux, procédures hors ligne, circuits de validation.
Un journal des coûts tenu dès le premier jour simplifie le pilotage de la crise et le dialogue avec l'assureur.
L'exercice de crise révèle ce que les procédures écrites laissent passer.
La cybersécurité, un enjeu de gouvernance
Dans son intervention, notre CEO décrit un changement de regard : longtemps traitée comme un sujet technique, la cybersécurité relève désormais de la gouvernance. Elle mobilise la direction générale, la direction financière, l'IT et les métiers.
« La question n'est plus de savoir SI cela va nous arriver, mais plutôt QUAND. »
Jean-Baptiste Artignan, CEO et cofondateur de BlueSecure
Quand les outils s'arrêtent, chacun garde une mission concrète. Pour la direction financière, elle tient en une phrase : continuer à payer ce qui doit l'être, en toute sécurité, et préparer la reprise.
Les impacts financiers d'une cyberattaque, au-delà de la rançon
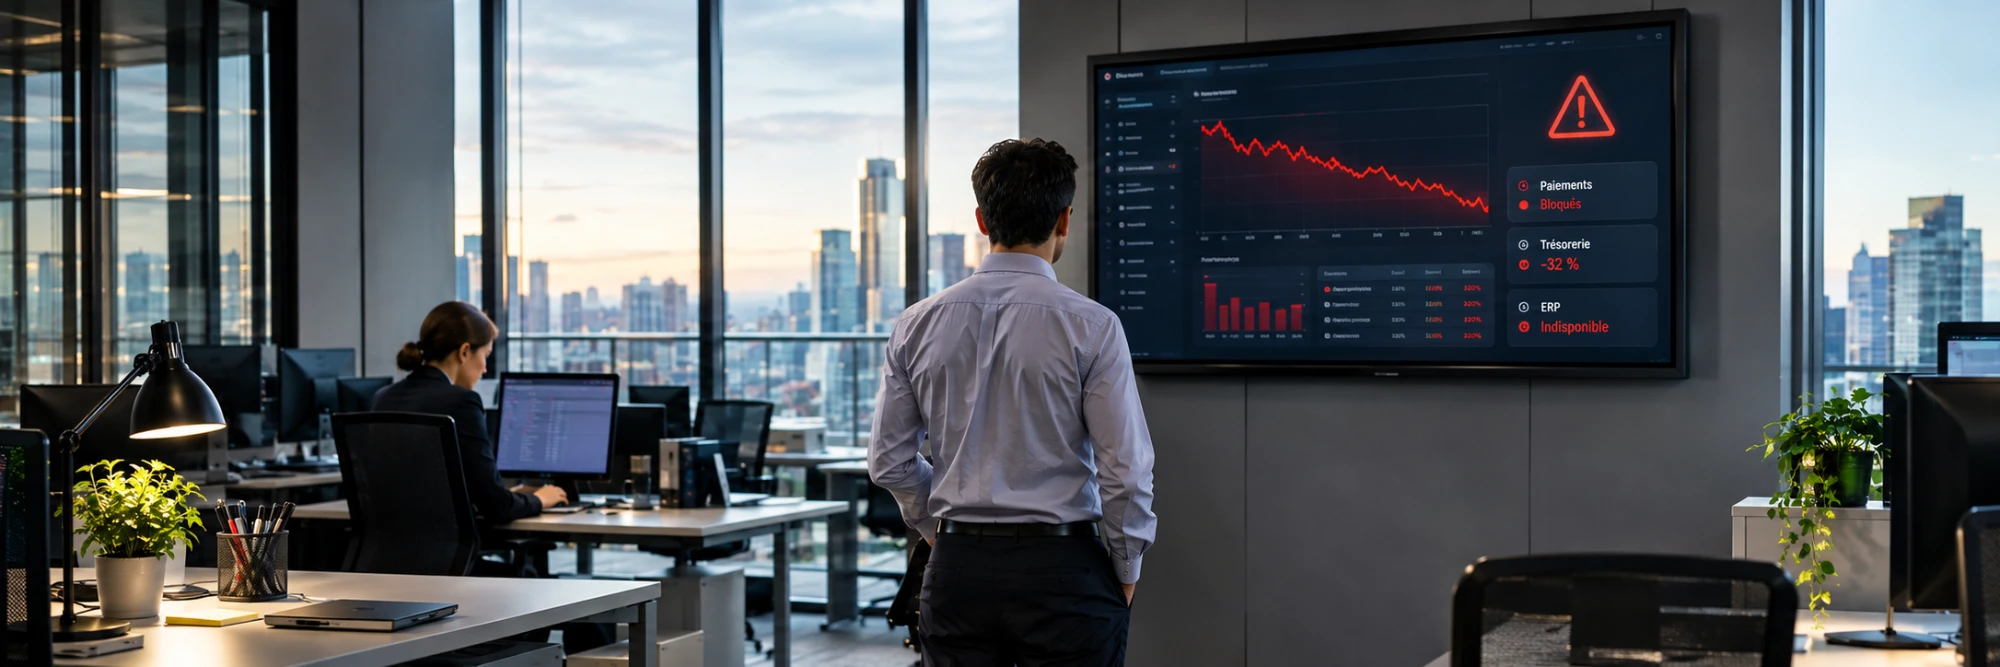
La rançon attire l'attention. Elle représente pourtant une seule ligne d'une facture plus large, qui se répartit en trois familles.
Les coûts directs : pertes liées à l'arrêt d'activité, prestataires spécialisés, accompagnement juridique, heures supplémentaires, reconstruction des systèmes.
Les fraudes opportunistes : modification de coordonnées bancaires, prélèvements indus, faux ordres de virement.
Les conséquences différées : confiance des clients, réputation, conditions d'assurance. Ce sont les plus difficiles à chiffrer.
« Les coûts sont multiples, et difficiles à calculer. »
Jean-Baptiste Artignan, CEO et cofondateur de BlueSecure
Votre contrat d'assurance intéresse aussi les attaquants
Certains groupes criminels consultent le contrat d'assurance cyber ou les données de trésorerie de leur cible pour ajuster le montant de la rançon. Ces documents méritent la protection réservée aux données les plus sensibles : accès restreint et stockage maîtrisé. Pour mieux comprendre la mécanique de ces attaques, consultez notre article sur les rançongiciels et les moyens de s'en protéger.
Préparer la continuité d'activité avant l'incident
Deux plans structurent la préparation. Le plan de continuité d'activité (PCA) maintient les fonctions indispensables en mode dégradé. Le plan de reprise d'activité (PRA) organise le retour progressif à la normale. La direction financière contribue aux deux.
Le principe : répondre à froid aux questions que la crise posera à chaud.
Les paiements vitaux. Salaires, charges sociales, fournisseurs critiques : une liste priorisée, validée en comité de direction.
Les moyens de paiement de secours. Une procédure convenue avec la banque, des signataires habilités, une validation alternative.
Les coordonnées de référence. Les coordonnées bancaires des bénéficiaires clés, conservées hors du système d'information.
Les délégations de crise. Qui signe, jusqu'à quel montant, avec quelle double validation.
Les contacts essentiels. Banque, assureur, courtier, commissaire aux comptes, prestataires critiques : joignables sans messagerie ni annuaire.
Ensemble, ces éléments forment un kit de continuité financière : court, à jour, disponible hors ligne et connu de plusieurs personnes. Un PCA stocké uniquement sur l'intranet devient inaccessible au moment précis où l'on en a besoin. Une version papier règle la question.
Suivre le coût de la crise dès le premier jour
« Le DAF pourrait lui-même tenir son journal de bord sur les coûts engendrés et ce dès les premiers jours. »
Jean-Baptiste Artignan, CEO et cofondateur de BlueSecure
Ce journal donne à la cellule de crise une vision partagée de l'impact. Il constitue un dossier solide pour l'assureur et sert de base à l'évaluation du coût global. Quelques colonnes suffisent :
la date de la dépense ;
la nature du coût : prestataire, heures supplémentaires, achat, perte d'exploitation estimée ;
le montant engagé ou estimé ;
la décision ou la personne à l'origine de la dépense ;
le justificatif associé.
Le journal accompagne toute la reprise, qui peut être longue : selon notre CEO, certaines entreprises mettent jusqu'à un an pour retrouver leur fonctionnement d'avant l'attaque.
Pendant la crise, sécuriser chaque paiement
Urgence, outils indisponibles, interlocuteurs inhabituels : une crise réunit tout ce que recherchent les fraudeurs. Un changement de RIB, un appel présenté comme venant de la banque ou un virement « exceptionnel » demandé par un dirigeant trouvent alors un terrain favorable. Ce dernier scénario est détaillé dans notre article consacré à l'arnaque au président.
Le réflexe se décide à l'avance : toute demande de paiement inhabituelle se confirme par un canal connu, auprès d'une personne connue. En période de crise plus que jamais. L'entreprise poursuit ainsi ses paiements essentiels tout en gardant ses contrôles.
« Il faut quand même prendre des précautions. »
Jean-Baptiste Artignan, CEO et cofondateur de BlueSecure
Préparer les équipes à la gestion de crise cyber
Une procédure prend toute sa valeur quand les équipes savent l'appliquer sans leurs outils habituels. D'où l'intérêt des exercices de crise en conditions proches du réel. Jean-Baptiste Artignan cite le cas d'une entreprise privée de son nom de domaine : plus de messagerie, plus de visioconférence, au moment où la coordination comptait le plus.
« À chaque fois qu'un exercice de gestion de crise est mené, même s'il a été très bien préparé, il y a toujours des éléments qui apparaissent en conditions réelles. »
Jean-Baptiste Artignan, CEO et cofondateur de BlueSecure
Trois cercles, trois façons de s'entraîner
Dans les exercices que nous animons, une crise se prépare à trois niveaux, chacun avec son propre format.
Le comité de direction décide des priorités, arbitre les paiements et porte la communication. Il gagne à vivre une crise complète, en salle, pour s'entraîner à décider sous pression avec une information partielle. Notre page dédiée aux comités de direction présente les formats adaptés aux dirigeants.
Les managers relaient les décisions de la cellule de crise : ce qu'il faut arrêter, redémarrer, faire fonctionner en mode dégradé. Un court atelier en petit groupe suffit à leur faire comprendre les dilemmes de la cellule et le rôle qu'ils jouent auprès de leurs équipes.
Les collaborateurs connaissent les bons gestes : isoler leur poste, alerter, vérifier une demande inhabituelle. Un format court, en ligne, leur permet de se mettre à la place de la cellule de crise et d'en déduire leur propre posture.
Ce que l'exercice fait apparaître
Un exercice utile part des processus réels de l'organisation : son activité, sa façon de gérer un incident, ses interlocuteurs clés. Les participants changent de rôle au fil du scénario, ce qui permet à chacun de comprendre les contraintes des autres. Le débriefing rattache ensuite chaque décision au fonctionnement de l'entreprise et fait ressortir les angles morts du dispositif actuel, comme un plan de crise inaccessible ou une délégation de signature restée floue.
Trois questions pour votre prochain comité de direction
À quand remonte notre dernier exercice de crise cyber, et quelles actions en sont sorties ?
Notre liste de paiements vitaux et nos procédures hors ligne sont-elles validées et à jour ?
En combien de temps joignons-nous nos contacts clés sans messagerie ni annuaire ?
Vivre la crise pour mieux la traverser
C'est tout le sens de l'atelier de crise BlackOut™. En 2 à 4 heures, votre comité de direction vit une crise cyber rythmée par un serious game. Chacun endosse tour à tour les rôles du dispositif de crise et travaille sur table des situations concrètes : qualification de l'incident, notification d'une violation de données à la CNIL, communication interne et externe.
Pour les collaborateurs, BlackOut™ existe aussi en ligne, en 20 minutes, pour comprendre les dilemmes d'une cellule de crise et adopter la bonne posture.
Découvrir l'atelier de crise BlackOut™ →
Pour aller plus loin
Retrouvez l'intervention de Jean-Baptiste Artignan dans DAF Magazine, « Cybersécurité : quels impacts financiers après une attaque malveillante ? », 26 octobre 2026.