 CYBERMOIS 2026
Faites de la maîtrise de l’IA un réflexe partagé, et documentez-le
L’IA générative est entrée dans le quotidien des équipes : rédaction, synthèse, traduction, analyse. L’article 4 de l’AI Act demande aux organisations qui utilisent des systèmes d’IA de prendre des mesures pour favoriser la maîtrise de l’IA de leur personnel. BlueSecure vous aide à construire ce programme par profils, à ancrer les bons réflexes, de l’usage d’un assistant d’IA à la détection d’un deepfake, et à en conserver la trace.
- Modules courts, jusqu’à 12 langues
- Attestations et exports
- Hébergement en France
Ce que dit l’article 4
L’article 4 du règlement européen sur l’intelligence artificielle s’applique depuis le 2 février 2025. Modifié par une réforme européenne entrée en vigueur à la mi-juillet 2026, il prévoit que les fournisseurs et les déployeurs de systèmes d’IA prennent des mesures pour favoriser le développement de la maîtrise de l’IA de leur personnel et des personnes qui utilisent ces systèmes pour leur compte.
Ces mesures tiennent compte des connaissances techniques, de l’expérience et de la formation de chacun, ainsi que du contexte d’usage. Le texte n’impose pas de niveau minimal pour chaque personne. Les autorités nationales de surveillance du marché assurent le contrôle de cet article depuis le 2 août 2026.
- Qui est concerné ? : Une organisation qui utilise un système d’IA sous sa propre autorité, dans un cadre professionnel, est en principe un déployeur au sens du règlement : c’est le cas de nombreuses entreprises et administrations dont les équipes utilisent des outils d’IA générative.
L’attendu opérationnel : un programme par profils
Le texte demande des mesures adaptées aux personnes et à leurs usages. Concrètement, un programme qui distingue les profils, se répète dans le temps et laisse une trace.
- Tous les collaborateurs : utiliser l’IA avec discernement, protéger les données, reconnaître un contenu généré.
- Les fonctions exposées : finance, achats, assistants de direction, recrutement, face aux fraudes qui exploitent l’IA.
- Les équipes techniques : développeurs et IT, qui manipulent du code et des données sensibles.
- Les dirigeants : comprendre ce que l’IA change, pour l’organisation comme pour les attaquants.
Utiliser l’IA avec confiance
Des modules courts pour adopter les bons réflexes au quotidien.
- Comment utiliser les IA ? (30 min) : comprendre l’IA générative, l’utiliser efficacement dans un contexte professionnel, repérer les erreurs et les illusions de fiabilité.
- Usage responsable de l’IA générative (5 min) : utiliser l’IA générative en toute confiance.
- Shadow IT et Shadow IA (3 min) : les outils non validés par l’organisation et les réflexes pour les utiliser en sécurité.
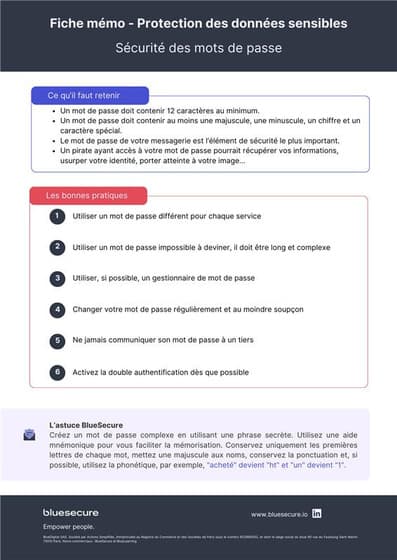
Vos propres règles, charte IA ou liste d’outils autorisés, s’ajoutent aux modules grâce à Learning Studio.
Reconnaître les contenus et les attaques générés par l’IA
Les attaquants utilisent aussi l’IA : messages sans fautes, voix clonées, faux candidats. Vos équipes apprennent à vérifier avant d’agir.
- IA, deepfake et autres risques (6 min) : les limites et les risques de l’usage de l’IA en entreprise.
- Arnaque au faux candidat (5 min) : reconnaître un candidat généré par l’IA, visage et voix.
- Real or AI (2 min) : un mini-jeu pour distinguer un contenu réel d’un contenu généré.
- Simulations Phishing 360™ : appels téléphoniques (vishing) et deepfake, pour s’entraîner en conditions réelles.

Adapter le programme à chaque profil
Développeurs
Dans RedCode™, escape game de 15 minutes, le développeur est tenté de coller tout son code dans un outil d’IA public pour corriger vite. Il apprend à nettoyer données personnelles, secrets et clés avant tout usage.
Dirigeants
La conférence COMEX / CODIR consacre un temps à ce que l’IA change dans le jeu des attaquants, avec une démonstration de clonage de voix ou de deepfake vidéo.
Temps forts sur site
Conférences Shadow IA et IA deepfake, stand deepfake en direct où chacun teste le face swap et le clonage de voix.
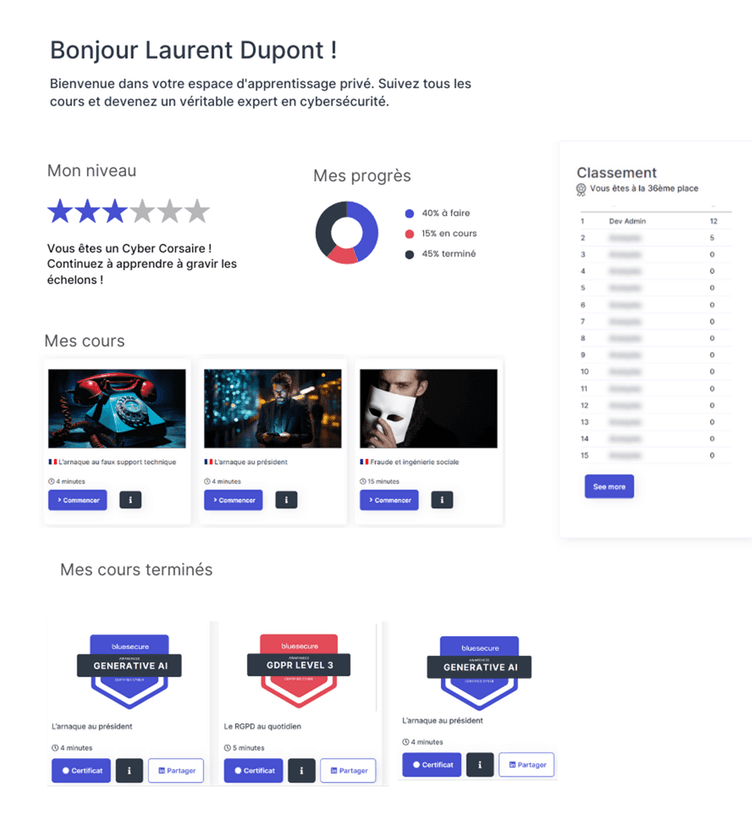
Documentez vos actions
Vous montrez qui a été sensibilisé, sur quels sujets, à quelle date et avec quels résultats.
- Historique des campagnes et des parcours.
- Attestations et certificats individuels.
- Exports PDF et Excel, API.
- Rapports Smart Report™ diffusés automatiquement à la direction, au rythme choisi.
Ce que BlueSecure couvre, et ce qui relève d’autres démarches
BlueSecure contribue à la mise en œuvre et à la documentation des mesures de maîtrise de l’IA de vos équipes. L’inventaire de vos systèmes d’IA, leur classification par niveau de risque, la gouvernance de l’IA et les obligations propres aux systèmes à haut risque relèvent d’autres démarches, menées avec vos équipes juridiques, conformité et techniques.
Des données qui restent en France
Les données de la plateforme sont hébergées en France par des hébergeurs français certifiés ISO 27001, qui ne relèvent pas des lois extraterritoriales comme le CLOUD Act américain. Si votre contexte l’exige, des options SecNumCloud, serveur dédié ou on-premise sont possibles.
FAQ
- Mon organisation est-elle concernée par l’article 4 de l’AI Act ?
- L’article 4 vise les fournisseurs et les déployeurs de systèmes d’IA. Une organisation qui utilise un système d’IA sous sa propre autorité, dans un cadre professionnel, est en principe un déployeur. Votre service juridique confirme la qualification au regard de vos usages.
- Quel niveau de maîtrise de l’IA est exigé ?
- Depuis sa modification par la réforme européenne de 2026, l’article 4 demande des mesures pour favoriser la maîtrise de l’IA, adaptées aux connaissances et au contexte d’usage. Il n’impose pas de niveau minimal pour chaque personne.
- Faut-il sensibiliser tout le personnel de la même façon ?
- Le texte demande de tenir compte des connaissances, de l’expérience et du contexte d’usage de chacun. Un programme par profils, collaborateurs, fonctions exposées, équipes techniques et dirigeants, répond à cette logique.
- Comment prouver les mesures prises ?
- Par l’historique des campagnes et des parcours, les attestations et certificats individuels, les exports PDF, Excel et API, et les rapports Smart Report™ qui documentent le programme dans la durée.
- BlueSecure me rend-il conforme à l’AI Act ?
- BlueSecure contribue à la mise en œuvre et à la documentation des mesures de maîtrise de l’IA de vos équipes (article 4). Le règlement couvre un périmètre plus large : inventaire et classification des systèmes d’IA, gouvernance, obligations des systèmes à haut risque.
- Les modules sont-ils disponibles en plusieurs langues ?
- Oui, jusqu’à 12 langues selon les modules. Usage responsable de l’IA générative, Shadow IT et Shadow IA, et IA, deepfake et autres risques sont disponibles dans les 12 langues de la plateforme.
Structurons votre programme de maîtrise de l’IA
Échangeons sur vos usages de l’IA, vos publics et vos besoins de preuve. Nous vous montrons comment déployer un programme continu et documenté.