CYBERMOIS 2026
L’IA générative fait désormais partie du travail quotidien : on rédige, on résume, on traduit, on analyse avec elle. Le règlement européen sur l’intelligence artificielle, l’AI Act, accompagne ce mouvement avec une exigence simple à énoncer : aider les équipes à bien comprendre les outils qu’elles utilisent. C’est l’objet de son article 4, consacré à la maîtrise de l’IA. Ce texte a évolué en 2026. Voici ce qu’il demande aujourd’hui et comment y répondre avec des mesures concrètes.
Ce que demande l’article 4 aujourd’hui
L’article 4 s’applique depuis le 2 février 2025. Dans sa version actuelle, il prévoit que les fournisseurs et les déployeurs de systèmes d’IA prennent des mesures pour favoriser le développement de la maîtrise de l’IA de leur personnel et des personnes qui utilisent ces systèmes pour leur compte.
Ces mesures tiennent compte des connaissances techniques, de l’expérience, de l’éducation et de la formation de chacun, du contexte dans lequel les systèmes sont utilisés et des personnes concernées par ces usages. Le déployeur, au sens du règlement, est l’organisation qui utilise un système d’IA sous sa propre autorité dans un cadre professionnel : de nombreuses entreprises et administrations sont dans ce cas dès que leurs équipes utilisent des outils d’IA.
Ce que la réforme de 2026 a changé
Une réforme européenne de l’AI Act, adoptée dans le cadre d’un paquet de simplification des règles numériques et entrée en vigueur à la mi-juillet 2026, a réécrit l’article 4. La première version demandait aux organisations de s’assurer d’un niveau suffisant de maîtrise de l’IA. La nouvelle rédaction met l’accent sur les mesures à prendre et précise que l’obligation n’impose pas de garantir un niveau précis pour chaque personne.
Trois points structurent désormais le texte :
- Pour les organisations : la maîtrise de l’IA reste une obligation des fournisseurs et des déployeurs, centrée sur des mesures adaptées.
- Pour les pouvoirs publics : la Commission européenne et les États membres soutiennent ces efforts, en particulier pour les PME, notamment en publiant des exemples pratiques.
- Pour l’harmonisation : le Comité européen de l’IA adopte des recommandations qui s’appuient sur les cadres de compétences européens.
Les autorités nationales de surveillance du marché assurent le contrôle de l’article 4 depuis le 2 août 2026.
Ce qui reste essentiel : des mesures adaptées et documentées
La nouvelle rédaction donne de la souplesse : chaque organisation choisit des mesures proportionnées à ses usages. Elle invite aussi à la clarté : des mesures identifiables, adaptées aux profils et dont on garde la trace. La Commission européenne tient d’ailleurs un répertoire de pratiques d’organisations publiques et privées, utile pour s’inspirer.
Trois mesures concrètes pour avancer
1. Partir des usages réels. Listez les outils d’IA utilisés dans l’organisation, validés ou non, et les situations où ils servent : rédaction, recrutement, développement, relation client. Cette cartographie oriente le programme vers ce qui compte pour vos équipes.
2. Construire un programme par profils. Les réflexes utiles varient selon les fonctions :
- Tous les collaborateurs apprennent à utiliser l’IA avec discernement, à vérifier un résultat et à protéger les données confiées à un outil.
- Les fonctions exposées, finance, achats, assistants de direction ou recrutement, s’entraînent à vérifier une demande inhabituelle, une voix familière au téléphone ou un candidat trop parfait.
- Les équipes techniques prennent le réflexe de nettoyer code, secrets et données personnelles avant tout usage d’un outil public.
- Les dirigeants comprennent ce que l’IA change, pour l’organisation comme pour les attaquants.
Des formats courts et réguliers, complétés par des mises en situation, installent ces gestes dans la durée. Vos règles internes, charte IA ou liste d’outils autorisés, gagnent à y figurer.
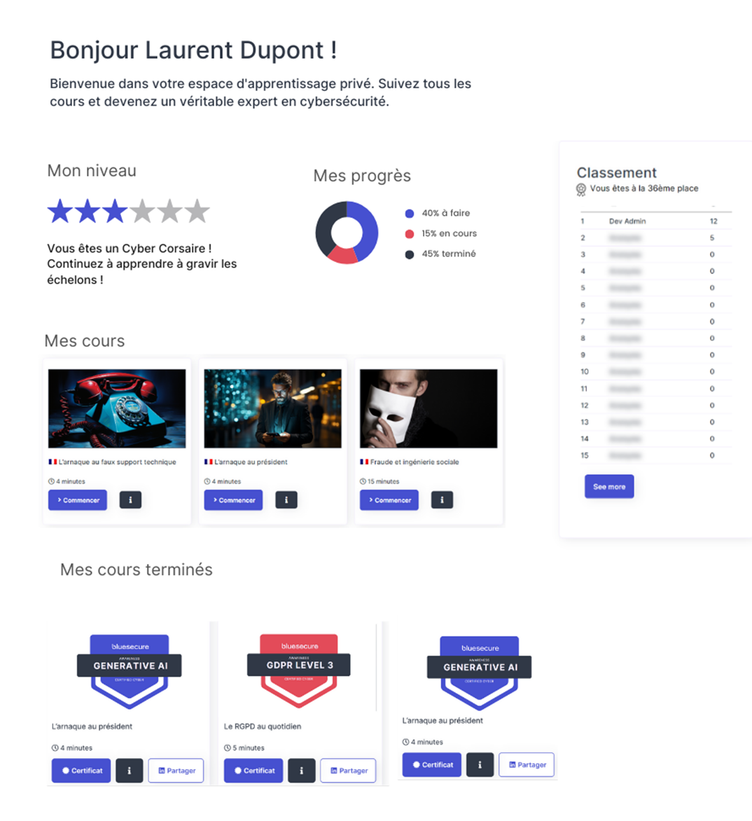
3. Garder la trace. Conservez l’historique des actions : publics concernés, sujets abordés, dates, taux de réalisation, attestations. Ce suivi sert vos revues internes et vos échanges avec les parties prenantes, et il montre la progression du programme dans le temps.
Les points d’attention
La maîtrise de l’IA est un volet du règlement parmi d’autres. L’inventaire des systèmes d’IA, leur classification par niveau de risque et les obligations propres aux systèmes à haut risque relèvent d’autres démarches. Votre service juridique confirme la qualification de votre organisation et le périmètre des obligations applicables.
La qualité d’un programme se lit dans les gestes : un contenu vérifié avant d’être partagé, une donnée sensible gardée hors d’un outil public, une demande inhabituelle signalée. Ce sont ces réflexes qui font progresser l’organisation.
Ce qu’il faut retenir
- L’article 4 de l’AI Act s’applique depuis le 2 février 2025 et a été réécrit par une réforme européenne entrée en vigueur à la mi-juillet 2026.
- Il demande aux fournisseurs et aux déployeurs de prendre des mesures pour favoriser la maîtrise de l’IA, adaptées aux personnes et aux usages, sans niveau minimal imposé à chaque individu.
- Les autorités nationales de surveillance du marché le contrôlent depuis le 2 août 2026.
- Un programme par profils, régulier et documenté, répond à cette logique.
Pour construire ce programme avec vos équipes, découvrez notre approche de la maîtrise de l’IA.
Vous voulez structurer la maîtrise de l’IA dans votre organisation ? Nous construisons avec vous un programme par profils, documenté pour vos audits.
Sources
- AI Act Service Desk, Article 4 : AI literacy (texte modifié), consulté le 24/10/2026.
- Commission européenne, AI talent, skills and literacy (mise à jour du 13/10/2026), consulté le 24/10/2026.