CYBERMOIS 2026
En bref : en juin 2026, la journée annuelle du Service du Haut Fonctionnaire de Défense du ministère de l'Intérieur a proposé à ses participants un exercice interactif de gestion de crise cyber, joué en ateliers par équipes avec BlackOut™, le serious game de gestion de crise du Game Studio BlueSecure. Cet article revient sur ce format, explique ce qu'un exercice de crise permet de travailler et propose trois étapes pour organiser le vôtre.
Une journée annuelle, un exercice de gestion de crise
Le Service du Haut Fonctionnaire de Défense (SHFD) du ministère de l'Intérieur organise une journée annuelle. Pour l'édition de juin 2026, le programme comprenait un exercice interactif de gestion de crise cyber, joué avec BlackOut™ en ateliers par équipes.
Le format mise sur la pratique : en équipe, les participants décident ensemble face à un scénario qui avance. C'est la promesse d'un exercice de crise : faire vivre la dynamique d'une crise avant de la rencontrer pour de vrai.
Pourquoi s'entraîner à la crise cyber
Trois constats reviennent dans les organisations de toutes tailles :
- La crise est une décision de direction. Arrêter la production, notifier une violation de données, communiquer : ces arbitrages engagent l'organisation entière, pas les seules équipes techniques.
- Les premières heures sont confuses. Les informations arrivent de façon fragmentaire, le temps presse et chacun cherche ses repères. S'être exercé aide à garder le cap.
- La réponse est collective. Direction, RSSI, DPO, communication, ressources humaines : la qualité de la réponse dépend de la coordination entre ces fonctions.
Les référentiels vont dans le même sens. La directive européenne NIS 2 (UE) 2022/2555 cite, parmi les mesures de gestion des risques, la gestion des incidents et la continuité des activités, y compris la gestion de crise (article 21, paragraphe 2, points b et c). Les obligations applicables à votre organisation dépendent de votre secteur et du texte national de transposition : votre service juridique peut les préciser. Notre page dédiée présente les parcours de sensibilisation autour de NIS 2.
Comment se déroule un exercice avec BlackOut™
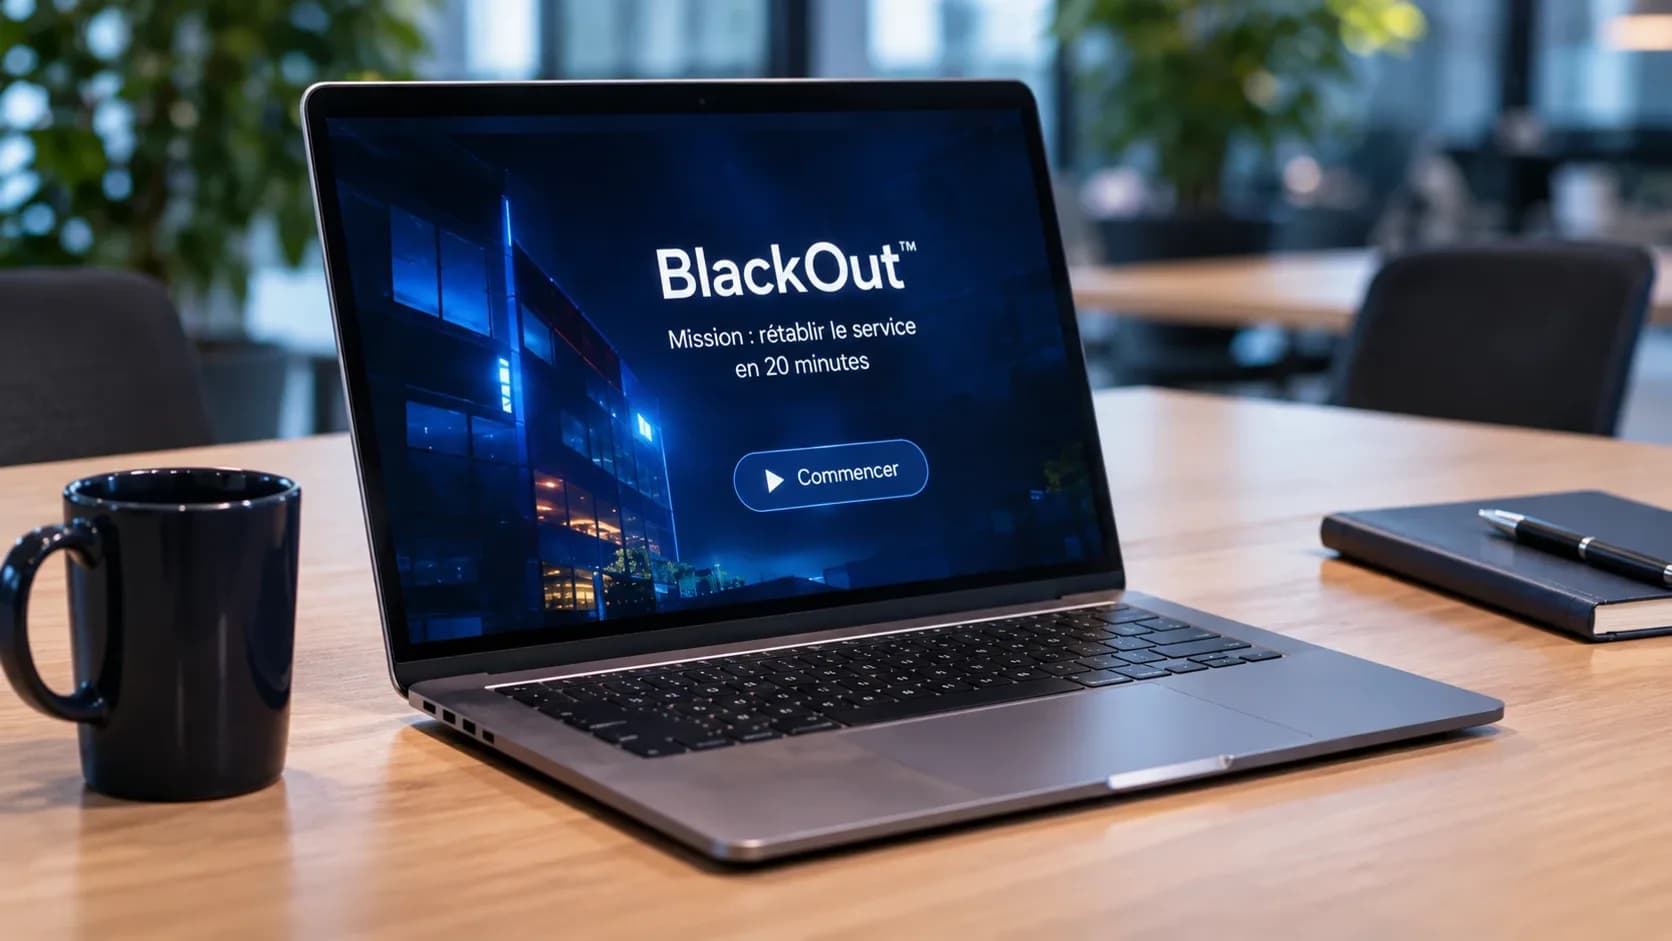
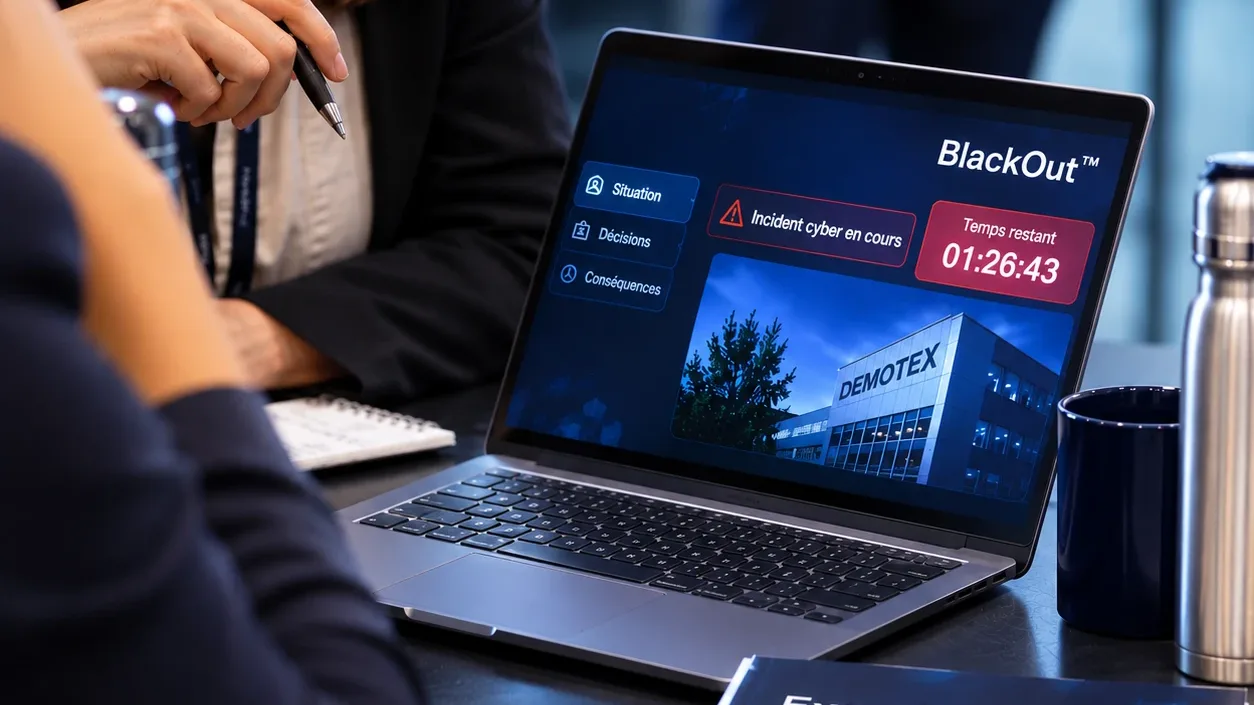
BlackOut™ est un escape game de gestion de crise. Dans l'entreprise fictive Demotex, une attaque coordonnée paralyse l'activité. La mission : rétablir le service avant la fin du compte à rebours. Le joueur incarne tour à tour plusieurs rôles du dispositif de crise et découvre, décision après décision, les arbitrages de chacun.
Selon ses choix, le joueur perd quelques minutes ou voit la partie s'arrêter : l'objectif est d'aller au bout avec le moins de pénalités possible. Un débriefing de fin de partie rappelle les bonnes pratiques de gestion de crise.
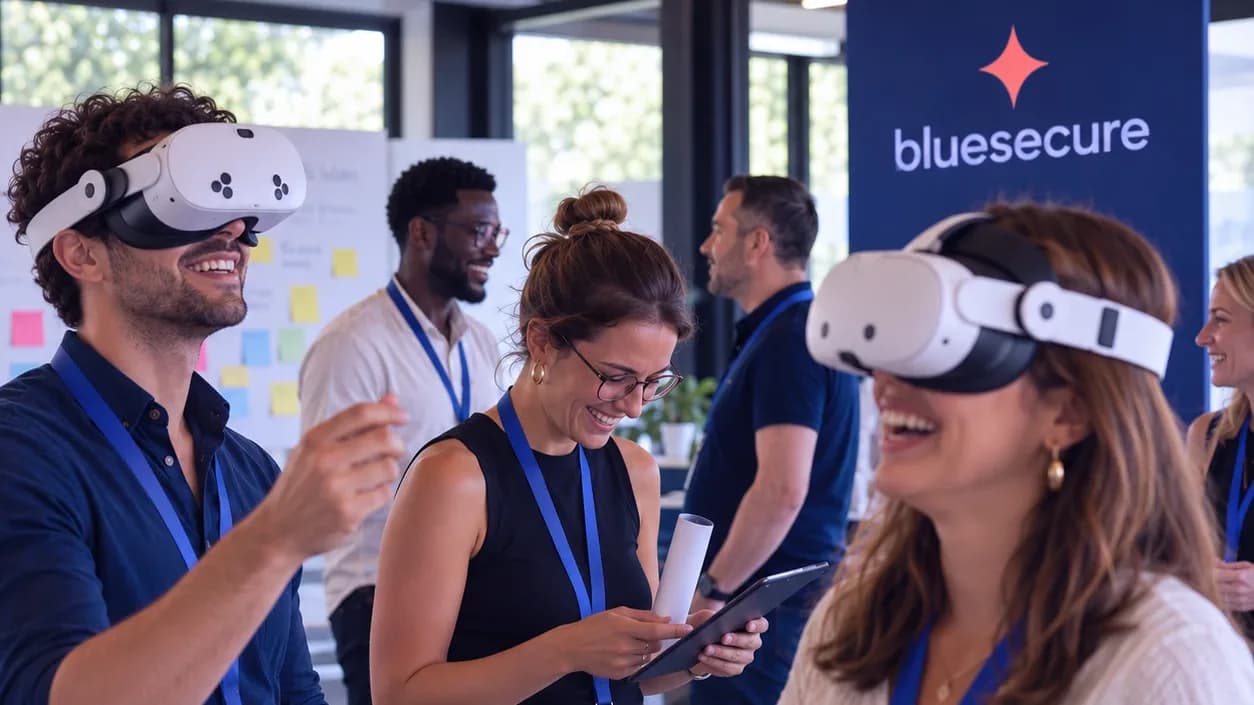
En atelier, le jeu devient collectif : les équipes décident ensemble, et les échanges entre collègues prolongent l'apprentissage. Pour un comité de direction, l'atelier de crise Workshop™ projette BlackOut™ sur grand écran, ce qui impose son rythme au groupe, et se construit autour de vos propres processus de gestion d'incident.
Cinq enseignements d'un exercice de crise
Un exercice de ce type permet de travailler cinq points, que vous jouiez en comité de direction ou en équipes élargies :
- Appréhender la dynamique d'une crise. L'enchaînement des événements, la vitesse de propagation et l'effet de surprise des premières heures se ressentent mieux qu'ils ne s'expliquent.
- Situer le rôle de chaque acteur. Direction, RSSI, DPO, communication, métiers : chacun mesure ce qu'il apporte et ce dont il dépend.
- Décider avec des informations incomplètes. Isoler un système, informer les équipes, arbitrer entre plusieurs priorités : l'entraînement donne des repères pour décider.
- Connaître les obligations qui s'appliquent. Qualification de l'incident, notification d'une violation de données dans les délais, obligations propres à votre secteur.
- Structurer la communication. Éléments de langage, messages internes et externes, cohérence entre les porte-parole.
Un exercice révèle aussi les angles morts d'un dispositif de crise : un contact manquant, une procédure incomplète, une décision que personne n'a le mandat de prendre. Mieux vaut les découvrir en exercice que le jour J.
Par où commencer ? Organiser votre exercice en trois temps
- Cadrer. Choisissez le public (comité de direction, managers, équipes élargies) et rassemblez vos processus de gestion d'incident : qui qualifie, qui décide, qui communique. Cet état des lieux donne à l'exercice un ancrage réel.
- Jouer. Réunissez les participants en équipes, répartissez les rôles et laissez le scénario faire monter la pression. Chacun prend des décisions et voit leurs conséquences.
- Débriefer et corriger. Notez les angles morts, partagez les retours d'expérience et transformez-les en actions : mise à jour d'une procédure, liste de contacts, entraînement suivant. Une fiche mémo remise aux participants aide à garder les réflexes.
Questions fréquentes
Qu'est-ce qu'un exercice de crise cyber ?
C'est une mise en situation au cours de laquelle des participants jouent les rôles d'une cellule de crise face à un scénario d'attaque. L'objectif est de s'entraîner à décider, à coordonner les fonctions et à communiquer, avant de rencontrer une vraie crise.
Faut-il des connaissances techniques pour participer ?
Non. Un exercice comme BlackOut™ s'adresse aux membres du comité de direction et à toutes les fonctions qui composent une cellule de crise. Chacun joue tour à tour plusieurs rôles, y compris ceux qu'il ne connaît pas.
À qui s'adresse BlackOut™ ?
À tous les collaborateurs, pour prendre conscience des enjeux d'une crise et comprendre leur propre posture. Aux managers, qui relaient les informations de la cellule de crise. Aux comités de direction, avec l'atelier de crise en présentiel.
Quelle différence entre BlackOut™ en ligne et l'atelier de crise ?
BlackOut™ en ligne est un escape game que chaque collaborateur joue de son côté. L'atelier de crise est une séance en présentiel pour un comité de direction : il s'appuie sur BlackOut™ et sur vos processus de gestion d'incident, avec des exercices concrets et un débriefing rapporté à votre organisation.
NIS 2 impose-t-il des exercices de crise ?
La directive cite la gestion des incidents et la gestion de crise parmi les mesures de gestion des risques. Les obligations précises dépendent de votre secteur et du texte national de transposition : un échange avec votre service juridique est recommandé.
Prochaine étape
Envie de préparer votre comité de direction à la crise ? Découvrez l'atelier de crise BlackOut™ et construisons un exercice sur vos propres enjeux. Pour une vue d'ensemble de la sensibilisation, consultez notre guide pour réduire le risque humain et notre guide de la gamification.
Les réflexes qui protègent.