CYBERMOIS 2026
En bref : la gamification de la sensibilisation cyber emprunte au jeu ses meilleures mécaniques (une histoire, des défis, un retour immédiat, une progression) pour donner aux collaborateurs l'envie d'agir plutôt que de seulement lire. Ce guide présente les définitions utiles, ce que disent les études, les formats existants, cinq bonnes pratiques, la façon de mesurer les effets et un premier trimestre en trois temps.
Gamification, mini-jeu, serious game : de quoi parle-t-on ?
La gamification consiste à utiliser des éléments de jeu dans un contexte qui n'est pas un jeu. Appliquée à la sensibilisation à la cybersécurité, elle regroupe les défis, les points, les badges, les classements, les scénarios et les parcours de progression qui rendent l'apprentissage actif.
Plusieurs formats en découlent :
- Le mini-jeu dure quelques minutes et travaille un geste précis : trier une boîte mail piégée, repérer une arnaque sur une messagerie.
- Le serious game est une expérience de jeu complète et scénarisée, au service d'un objectif pédagogique. Les décisions du joueur font avancer l'histoire, et un débriefing rappelle les bonnes pratiques.
- Les jeux en équipe (jeux de société, escape games, ateliers sur site) ajoutent la discussion et l'entraide.
Ces formats se combinent dans un même programme. Ils partagent une idée simple : un collaborateur qui a décidé, essayé et débriefé retient mieux un geste qu'une consigne lue une fois.
Pourquoi jouer aide à apprendre : ce que disent les études
La recherche offre des repères utiles, à lire avec leurs limites.
La méta-analyse de Michael Sailer et Lisa Homner, publiée en 2020 dans Educational Psychology Review, rassemble des études sur la gamification de l'apprentissage, tous domaines confondus. Elle observe des effets positifs, de petite à moyenne taille, sur les connaissances (g = 0,49), la motivation (g = 0,36) et les comportements (g = 0,25). L'effet sur les connaissances reste stable dans les études les plus rigoureuses ; les effets sur la motivation et les comportements sont moins stables. Pour les comportements, deux ingrédients ressortent : l'histoire (la fiction du jeu) et l'interaction sociale (source : Sailer et Homner, 2020).
Une revue de littérature de 2024, consacrée à la gamification de la sensibilisation cyber pour les non-informaticiens, analyse cinq études. Elle confirme des effets à court terme sur les connaissances, l'engagement et les comportements, avec des éléments comme le scénario, les classements par équipe et les situations interactives. Elle souligne aussi qu'on manque encore de recul sur l'efficacité à long terme (source : Gwenhure et Rahayu, International Journal of Serious Games, 2024).
Enfin, l'expérience menée à l'université de Californie à San Diego auprès de 19 500 salariés d'un système hospitalier rappelle où se joue l'enjeu : 75 % des collaborateurs ont consacré une minute ou moins aux contenus de formation affichés après un clic, et un tiers les a fermés immédiatement (source : UC San Diego, 2025). Cette étude ne testait pas le jeu. Elle montre que l'attention est la première ressource à gagner, et c'est précisément ce que le jeu travaille.
Nous en retenons trois enseignements :
- Le jeu aide à engager. Une histoire et un cadre collectif renforcent l'effet sur les comportements.
- Les effets à long terme se mesurent chez vous. Les études donnent des tendances ; votre programme se pilote avec vos propres indicateurs.
- Le jeu s'associe aux protections techniques. Authentification à deux facteurs, gestionnaire de mots de passe et réflexes des utilisateurs se complètent.
Cinq formats pour faire jouer vos équipes
Le Game Studio BlueSecure réunit ingénieurs pédagogiques, game designers, directeurs créatifs et experts en cybersécurité. Il conçoit les expériences en interne, à partir d'attaques réelles, et les CyberGames™ forment une gamme de cinq serious games.
Les mini-jeux : quelques minutes pour un geste
Dans Academy™, des mini-jeux placent le collaborateur face à une situation du quotidien : le Phishing Game™ pour trier une boîte mail piégée, le WhatsApp Game™ pour repérer une arnaque sur messagerie, Real or AI pour distinguer un contenu authentique d'un contenu généré par l'IA, les Challenges cyber™ pour faire le point sous forme de quiz. Ils s'insèrent facilement dans une journée de travail. Retrouvez les formats ludiques sur la page sensibiliser par le jeu.
Les serious games en ligne : une histoire, des décisions, un débriefing
- CyberCrime™ : une enquête façon Cluedo dans l'entreprise, d'environ 30 minutes. Chaque cyberdéfi réussi donne un indice pour démasquer le coupable. Un format idéal pour réviser les fondamentaux, lauréat Or CyberNight 2024.
- BlueScreen™ : le joueur change de camp et incarne un pirate en cours de sélection par un gang, avec 15 ou 30 minutes de jeu. À la fin, une vidéo de débriefing reprend chaque attaque étape par étape et rappelle la bonne pratique à lui opposer. L'angle : comprendre l'attaquant pour savoir où l'arrêter.
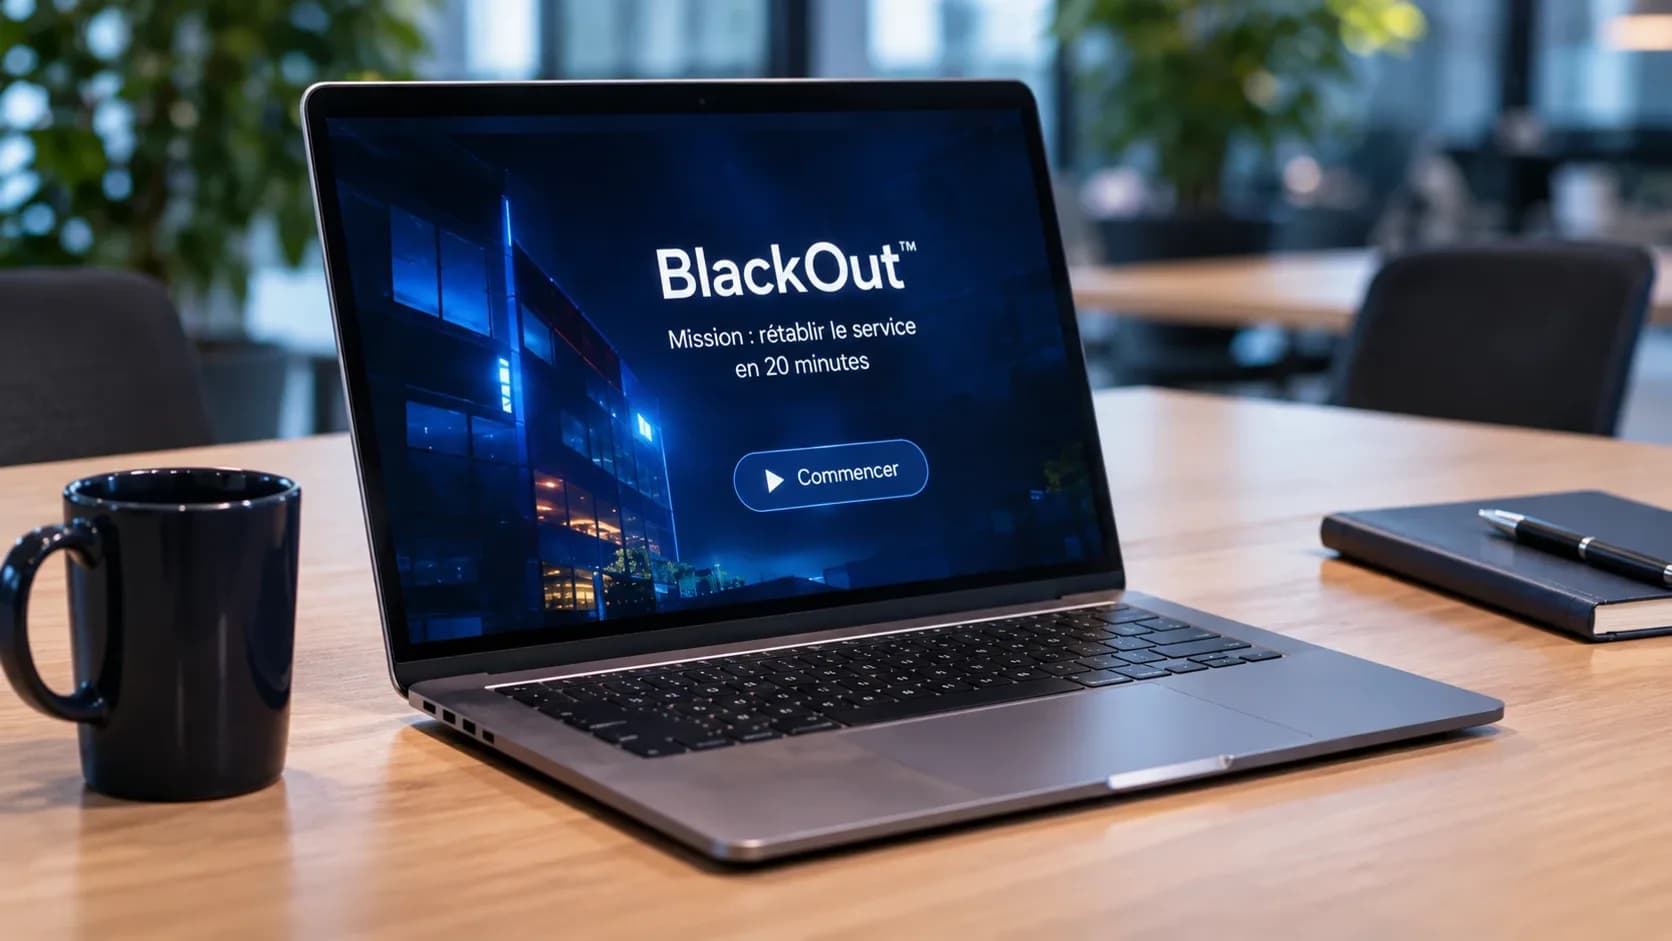
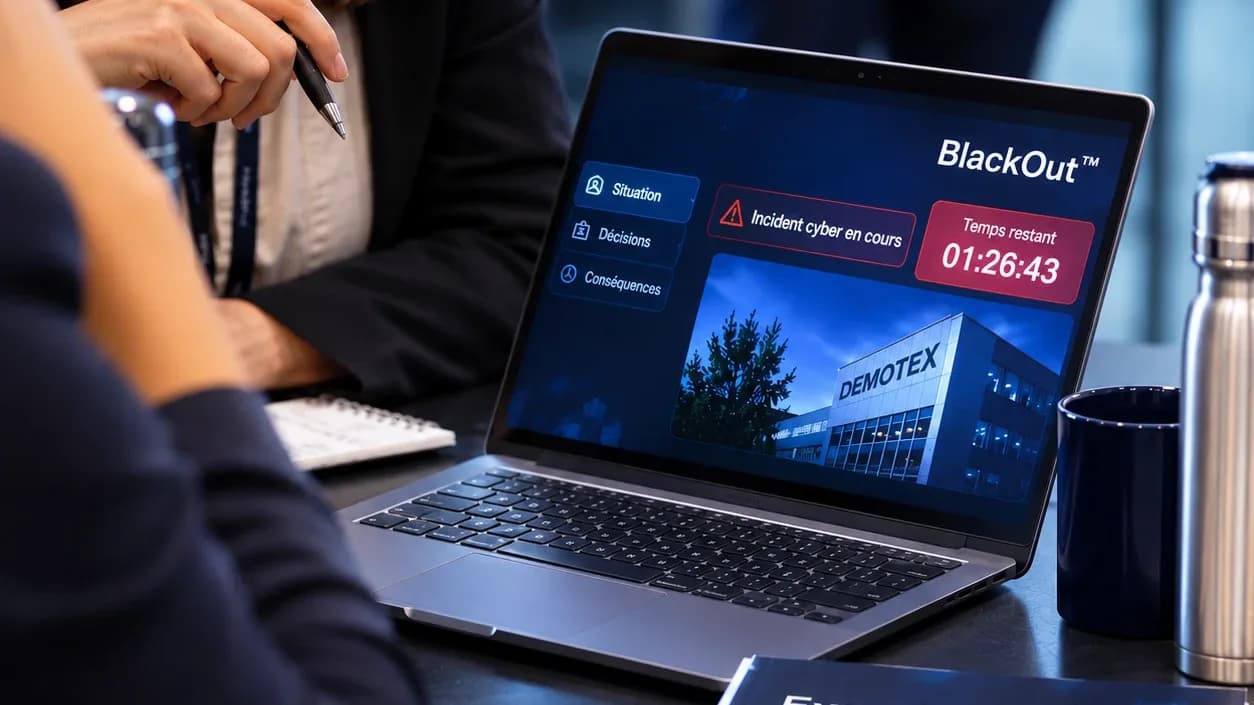
- BlackOut™ : un escape game de gestion de crise. Il faut rétablir le service en 20 minutes après une attaque coordonnée, en incarnant plusieurs rôles du dispositif de crise. Prix Coup de Cœur CyberNight 2025.
- RedCode™ : un escape game de 15 minutes pour les développeurs, qui remontent à l'origine d'une fuite de données et choisissent le bon correctif, y compris face à la tentation de coller son code dans un outil d'IA public.
- ShutDown™ : un serious game pour les environnements industriels, disponible fin 2026.
Les jeux sur table : la discussion s'installe
CyberCrime™ existe aussi en version jeu de société, avec des cartes quiz et des cartes « Mystère » qui reprennent des situations de cybersécurité. « Coupure de courant : vous perdez vos données non sauvegardées, déchirez votre carnet d'enquête. » Le parallèle entre la règle du jeu et le réflexe à adopter fait mouche, et la discussion à table prolonge l'apprentissage.
Les ateliers en équipe : vivre la menace ensemble
Les ateliers Workshop™ prolongent le jeu sur site, en accès libre ou sur inscription :
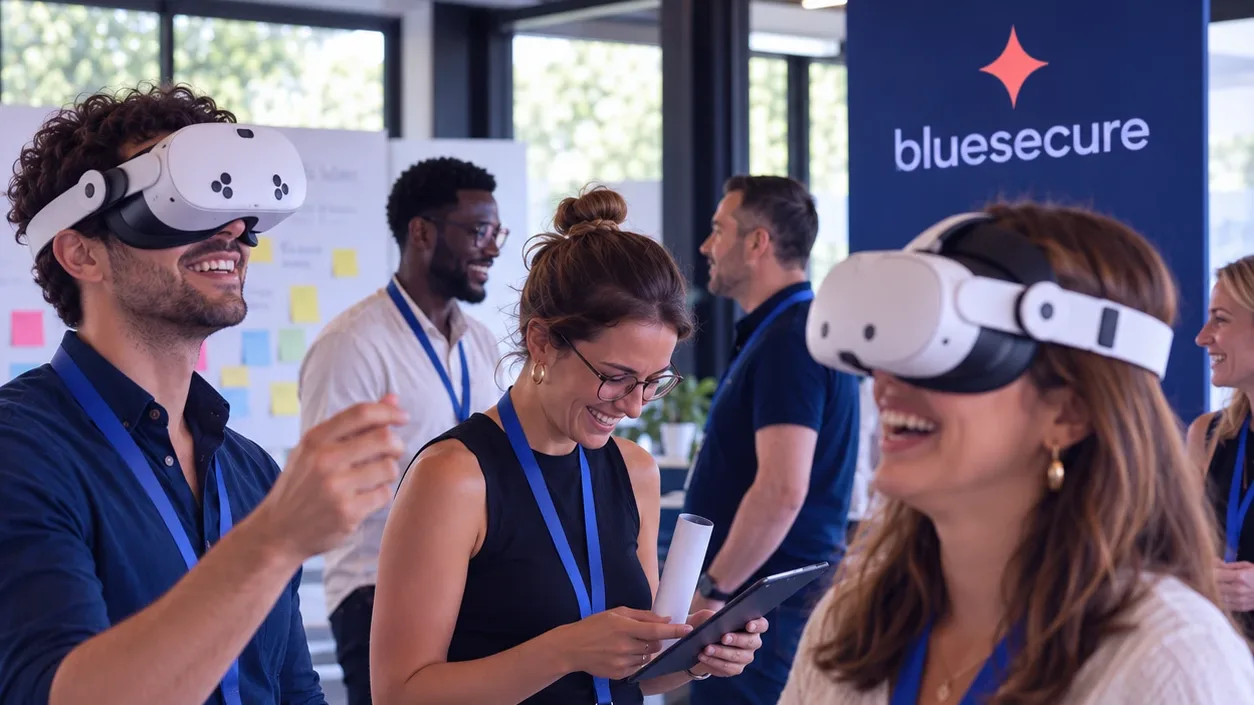
- La réalité virtuelle : sous casque, chaque participant repère les mauvaises pratiques cachées dans un bureau, une usine ou un hôpital.
- « Question pour un Cyber Champion » : un quiz à buzzers, en individuel ou par équipes, sur les bons réflexes du quotidien.
- L'Atelier CyberEspion : des objets du quotidien piégés, démontrés en direct.
- Le stand deepfake : chacun teste un échange de visage et un clonage de voix, puis échange sur les protocoles de vérification. La démonstration de deepfake en direct existe aussi en conférence.
- Le jeu du voyant : une prise de conscience spectaculaire sur l'empreinte numérique que chacun laisse en ligne.
Pour un temps fort comme le CyberMois, un Cyber Day ou une Cyber Week clé en main réunit ces ateliers dans un programme complet.
La simulation de phishing : s'entraîner en situation
Phishing 360™ simule les tentatives d'attaque sur huit canaux : e-mail, SMS, QR code, clé USB, courrier, appel téléphonique, intrusion physique et deepfake. Le principe rejoint celui du jeu : essayer dans un cadre sûr, puis recevoir le bon geste.
Quel jeu pour quel public ?
- Tous les collaborateurs : CyberCrime™ ou BlackOut™.
- Comprendre l'attaquant : BlueScreen™.
- Managers et relais de crise : BlackOut™.
- Comités de direction : BlackOut™, puis un atelier de crise en présentiel.
- Développeurs : RedCode™.
- Sites industriels : ShutDown™, à partir de fin 2026.
Cinq bonnes pratiques pour gamifier sans lasser
- Partir du geste à installer. Choisissez d'abord le comportement visé (signaler un doute, vérifier une demande de virement, verrouiller son poste), puis le format qui le fait pratiquer. Le jeu sert un objectif, il ne le remplace pas.
- Privilégier des formats courts et réguliers. Des mini-jeux de quelques minutes, renouvelés chaque mois, laissent plus d'occasions de pratiquer qu'une grande session annuelle. Avec Academy™, les modules durent environ 4 minutes en moyenne et de nouveaux contenus arrivent chaque mois.
- Raconter une histoire. Un scénario, un personnage, une mission : la fiction donne du sens aux décisions et favorise la mémorisation, comme le suggèrent les études sur les comportements.
- Jouer ensemble. Une partie en équipe, un atelier ou un classement collectif créent des échanges entre collègues. Les classements par équipe valorisent le groupe ; un classement individuel reste une option, à présenter avec bienveillance.
- Terminer par le bon geste. Un jeu sans débriefing reste un divertissement. Le retour de fin de partie relie ce qui s'est passé au réflexe du quotidien, et c'est ce moment qui installe l'apprentissage.
Comment mesurer l'effet d'un programme gamifié ?
Un jeu fournit des données précieuses, parce que les décisions des participants s'y observent. Un tableau de bord utile combine :
- La participation et la progression : qui joue, quelles équipes avancent, quels parcours sont terminés.
- Les résultats dans les jeux, qui remontent dans le BlueSecure Risk Index™ et le Smart Report™ avec ceux des autres contenus de sensibilisation.
- Les comportements observés : signalements de messages suspects, évolution des résultats de simulation d'une campagne à l'autre.
- Les retours du terrain : questions posées, envies de nouveaux scénarios, situations réelles évitées.
Les études signalent un manque de recul sur le long terme : suivre ces indicateurs sur plusieurs mois permet de savoir ce qui fonctionne dans votre organisation. Pour aller plus loin sur le pilotage, consultez notre guide de la sensibilisation à la cybersécurité.
Adapter les jeux à votre organisation
Les jeux se lancent depuis un navigateur, sur ordinateur, mobile ou tablette, sans installation, et des sous-titres sont possibles. Un export SCORM permet de les intégrer à un LMS existant. Un jeu peut aussi s'adapter à votre entreprise : logo, contexte et vocabulaire métier sont personnalisables, sur devis. Des scénarios qui ressemblent au quotidien des équipes augmentent l'adhésion.
Par où commencer ? Un premier trimestre en trois temps
- Mois 1 : choisir le geste et le public. Identifiez un ou deux comportements prioritaires et une population pilote. Lancez un mini-jeu de positionnement pour connaître le point de départ.
- Mois 2 : organiser un temps fort. Réunissez les équipes autour d'un serious game ou d'un atelier : CyberCrime™ ou BlackOut™ pour tous, un format dédié pour les populations les plus exposées. Terminez par un échange sur les bons gestes.
- Mois 3 : mesurer et faire durer. Présentez les résultats, valorisez les équipes qui avancent, installez un rythme de mini-jeux et de simulations, puis préparez les douze mois suivants.
Questions fréquentes
Qu'est-ce que la gamification de la sensibilisation cyber ?
C'est l'usage d'éléments de jeu (histoires, défis, retours immédiats, progression) pour aider les collaborateurs à adopter les bons gestes de cybersécurité. Elle prend la forme de mini-jeux, de serious games, de jeux en équipe et d'ateliers.
La gamification est-elle efficace ?
Les études disponibles observent des effets positifs, de petite à moyenne taille, sur les connaissances, la motivation et les comportements, surtout lorsque le jeu raconte une histoire et réunit les participants. Elles manquent encore de recul sur le long terme. Mesurez les résultats dans votre organisation pour ajuster le programme.
Quelle différence entre gamification et serious game ?
La gamification ajoute des éléments de jeu (points, badges, classements, défis) à un parcours de formation. Un serious game est une expérience de jeu complète et scénarisée, conçue pour atteindre un objectif pédagogique. Les deux se combinent dans un même programme.
Quel jeu choisir pour mes équipes ?
CyberCrime™ ou BlackOut™ conviennent à tous les collaborateurs. BlueScreen™ aide à comprendre l'attaquant, BlackOut™ prépare les managers et la direction, RedCode™ s'adresse aux développeurs. ShutDown™ sera disponible fin 2026 pour les sites industriels.
Apprend-on à pirater avec un jeu comme BlueScreen™ ?
Non. Le jeu est vulgarisé et ne transmet aucun savoir-faire offensif. Il se conclut par un débriefing qui rappelle, pour chaque attaque, la bonne pratique de défense.
Faut-il installer un logiciel ou du matériel ?
Non pour les formats en ligne : les jeux se lancent dans un navigateur, sur ordinateur, mobile ou tablette. Un export SCORM permet de les intégrer à votre LMS, et un jeu peut être personnalisé à votre contexte, sur devis.
Prochaine étape
Envie de faire jouer vos équipes ? Découvrez le Game Studio BlueSecure, essayez les jeux en démonstration et construisons ensemble le programme adapté à chacun de vos publics.
Les réflexes qui protègent.