 CYBERMOIS 2026
Sensibilisez au RGPD et documentez vos actions
Pour les DPO qui doivent sensibiliser les équipes, garder la trace de chaque action et en rendre compte. Des modules RGPD de 5 à 40 minutes, des situations tirées du quotidien, des attestations individuelles et un historique daté de chaque campagne : vous disposez d’éléments directement mobilisables pour votre suivi et la préparation des contrôles.
- Attestations individuelles
- Historique daté et exportable
- Hébergement en France
Les défis quotidiens du DPO
Des actions menées, mais difficiles à documenter
Réunion d’équipe, e-mail interne, note de service : les actions existent, mais leur date, leur périmètre et leur réalisation sont rarement centralisés. Au moment d’un contrôle ou d’un bilan, il faut reconstituer l’historique.
Un sujet encore abstrait pour les collaborateurs
Présenté sous l’angle des textes, le RGPD se traduit mal en gestes : partager un fichier, choisir un destinataire, conserver une information.
Une sensibilisation concentrée sur l’arrivée
Un module à l’embauche, puis plus rien : les connaissances et les pratiques ne sont pas réactivées dans la durée.
Des données réparties entre plusieurs équipes
Le programme est souvent administré par la DSI ou les ressources humaines : le DPO doit solliciter plusieurs interlocuteurs pour consolider ses indicateurs.
Des modules RGPD à plusieurs niveaux d’approfondissement
Du rappel de 5 minutes au parcours complet de 40 minutes, avec des durées intermédiaires de 9, 20 et 30 minutes selon la population et le temps disponible. Des contenus complémentaires couvrent la protection des données de santé, la gestion des accès, le Shadow IT et le Shadow IA.
Les modules partent de décisions concrètes : partager un fichier avec un prestataire, définir une durée de conservation, réagir après un envoi au mauvais destinataire.
Vos politiques dans le même parcours
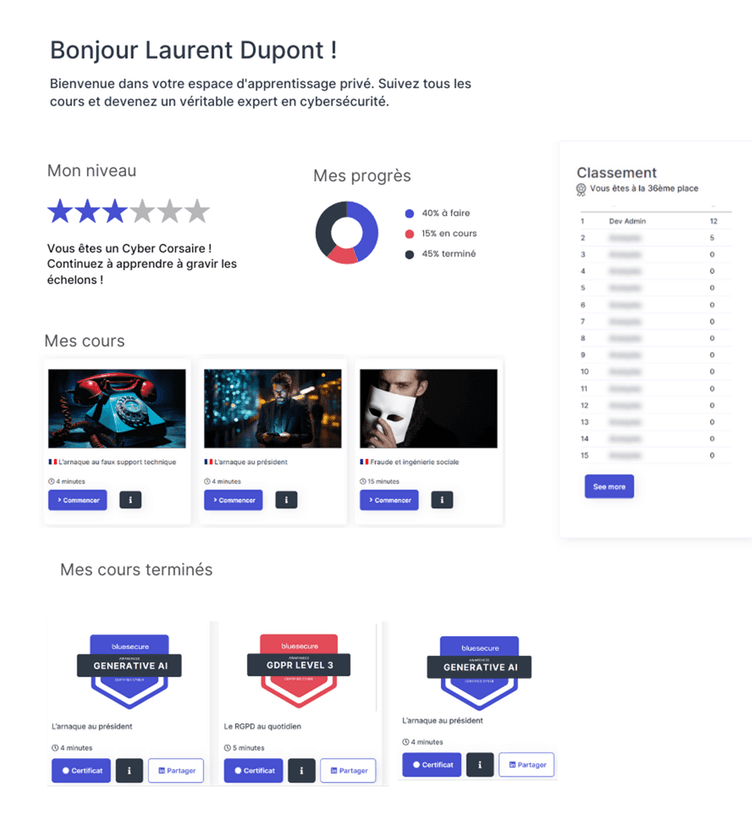
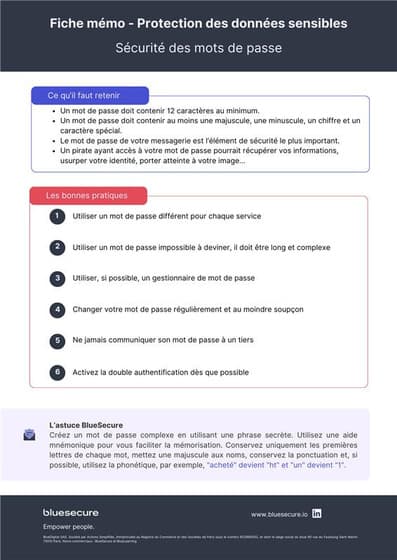
Avec Learning Studio, vous diffusez votre politique de protection des données, vos procédures internes et vos consignes métier à côté des contenus Learning Academy™. Vous pouvez aussi personnaliser les modules BlueSecure : ajouter votre processus de signalement ou citer les outils en vigueur dans votre organisation.
Observez les réactions face aux demandes plausibles
Les simulations Phishing 360™ montrent comment les équipes réagissent face à une demande susceptible d’entraîner une divulgation ou une action inappropriée. Elles apportent un indicateur comportemental et repèrent les populations à accompagner, sans prédire à elles seules une violation de données.
Documentez chaque action
La plateforme centralise les campagnes, les populations concernées, les contenus diffusés, les dates et les taux de réalisation. Les attestations se téléchargent à l’unité ou en lot, et les rapports Smart Report™ diffusent automatiquement les indicateurs aux destinataires choisis.
La sensibilisation du personnel qui participe aux traitements fait partie des sujets suivis par le DPO, et la CNIL recommande de sensibiliser les utilisateurs aux risques liés aux données personnelles : vous disposez des éléments pour le montrer.
La protection des données dès la conception
Aucune lecture permanente de vos e-mails, aucun droit intrusif sur votre messagerie : avec MailWatch™, l’analyse d’un message se fait à la demande du collaborateur, qui apprend en le soumettant.
La veille DataWatch™ sur les identifiants exposés est traitée distinctement du comportement : une fuite subie n’est pas une faute.
Les données de la plateforme sont hébergées en France par des hébergeurs français certifiés ISO 27001, qui ne relèvent pas des lois extraterritoriales comme le CLOUD Act américain.
RGPD, NIS 2, AI Act : un même besoin de preuve
Le DPO est souvent associé aux autres cadres qui entrent dans la gestion des risques. Avec NIS 2, en cours de transposition en droit français, la formation et la cyberhygiène figurent parmi les mesures attendues des entités essentielles et importantes. L’AI Act demande aux organisations qui utilisent des systèmes d’IA de prendre des mesures pour favoriser la maîtrise de l’IA de leur personnel.
- Cas d’OR de la Cybersécurité 2026
- Lauréat Or CyberNight 2024
- Prix Coup de Cœur CyberNight 2025
Ils structurent leur sensibilisation RGPD avec BlueSecure
Plus de 500 organisations accompagnées · plus de 700 000 collaborateurs sensibilisés · 4,8/5 de satisfaction.
FAQ
- Quelles preuves de sensibilisation au RGPD faut-il pouvoir produire ?
- Il est utile de documenter les actions menées, les populations concernées, les dates, les contenus diffusés et leur réalisation. Le niveau de détail, individuel ou agrégé, se définit selon les finalités du programme, les règles internes et les exigences applicables.
- Combien de temps dure une sensibilisation RGPD pour les collaborateurs ?
- De 5 minutes pour un rappel ciblé à 40 minutes pour un parcours complet, avec des formats intermédiaires de 9, 20 et 30 minutes.
- À quelle fréquence faut-il sensibiliser au RGPD ?
- Aucune fréquence n’est imposée en tant que telle. Une action unique à l’embauche laisse le reste de l’effectif sans rappel. Un rappel court une à deux fois par an, complété par des campagnes ciblées, est le rythme le plus courant.
- Les attestations sont-elles nominatives ?
- Oui. Certificats individuels et attestations téléchargeables, à l’unité ou en lot, avec la date de réalisation.
- Les contenus existent-ils en plusieurs langues ?
- Oui, la plateforme est disponible en 12 langues. La liste des langues par module vous est communiquée lors de la démonstration.
Parlons de votre périmètre de conformité
Effectif à couvrir, contrôles à préparer, actions déjà menées : nous regardons avec vous ce qui manque et dans quel ordre le compléter.