 CYBERMOIS 2026
Testez la résilience humaine de vos équipes
Pour les banques, assurances, mutuelles, sociétés de gestion et fintechs. Les fraudes financières visent d’abord les personnes : un virement urgent, un changement de coordonnées bancaires, une voix familière au téléphone. BlueSecure entraîne les fonctions exposées à ces situations, prépare la direction à la crise et documente chaque action.
- Module DORA en 12 langues
- 8 canaux de simulation
- Historique daté et exportable
Les enjeux cyber du secteur financier
Le facteur humain est directement visé.
Fraude au président, fraude à l’IBAN, usurpation d’un conseiller, appel se réclamant du support : les circuits de paiement et les fonctions de back-office sont ciblés en premier.
La chaîne de sous-traitance élargit la surface.
Prestataires informatiques, gestionnaires délégués, courtiers, plateformes : le périmètre à sensibiliser dépasse souvent les effectifs internes.
Le régulateur attend des preuves.
Programmes de sensibilisation, formation des dirigeants, exercices réalisés, résultats obtenus : le tout daté et documenté.
Les deepfakes vocaux changent l’échelle.
Une voix reconstituée rend crédible une demande de virement urgente. Les procédures de double validation tiennent quand chacun sait qu’il peut être trompé.
Entraîner les fonctions exposées aux fraudes
Des parcours pour les fonctions habilitées aux paiements
Le module DORA pose le cadre pour tous, en 12 langues. Les fonctions sensibles suivent ensuite les modules Fraude et ingénierie sociale, Arnaque au président, Fraude à l’IBAN et Gestion des incidents.
Des simulations sur les canaux réellement utilisés
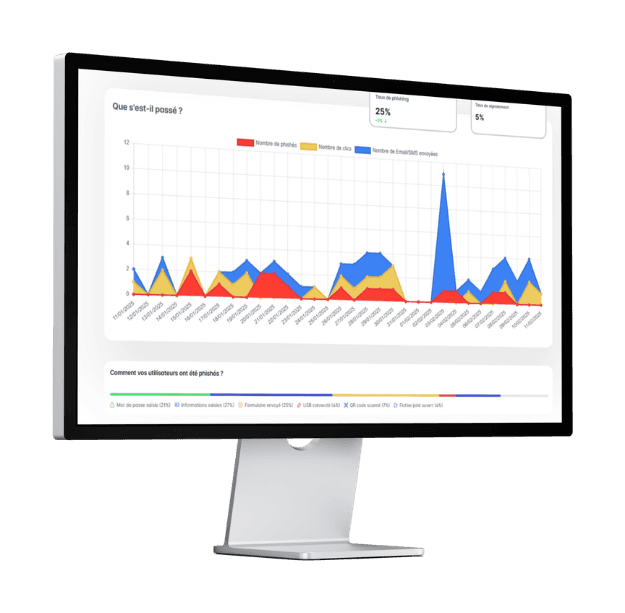
Phishing 360™ couvre 8 canaux : e-mail, SMS, clé USB, QR code, courrier, intrusion physique (building breach), appel téléphonique (vishing) et deepfake. Les scénarios de virement urgent et de changement de coordonnées bancaires sont les plus pertinents pour votre secteur. Les campagnes sont individualisées et le reciblage s’appuie sur le score de risque.
Signaler vite
MailWatch™ accompagne chaque collaborateur face à un e-mail douteux : un point de vigilance s’affiche dans votre environnement de messagerie et un bouton d’analyse à la demande lui répond en langage clair, avec un débriefing pédagogique. Chaque signalement alimente le BlueSecure Risk Index™.
Entraîner la direction à la crise
BlackOut™, escape game de gestion de crise de notre Game Studio, se joue en ligne par tous les collaborateurs. Pour le comité de direction, l’atelier de crise BlackOut™ (2 à 4 heures, en salle) fait vivre une crise cyber : qualifier l’incident, décider sous pression, préparer la notification et la communication. La conférence COMEX / CODIR met en scène, en direct, une fraude au virement avec la voix de votre directeur financier.
Inclure vos prestataires
Les prestataires qui accèdent à votre système d’information peuvent être intégrés au programme, au même titre que vos collaborateurs. Le module Supply Chain Attack aborde les risques liés à la chaîne d’approvisionnement.
DORA en bref
DORA, applicable depuis le 17 janvier 2025, impose des programmes de sensibilisation à la sécurité des TIC et des formations à la résilience opérationnelle numérique, obligatoires pour l’ensemble du personnel et les dirigeants (article 13). L’organe de direction porte la responsabilité du cadre de gestion du risque TIC et ses membres suivent des formations spécifiques régulières (article 5). Les prestataires de services TIC sont inclus dans ces programmes lorsque c’est pertinent (articles 13 et 30).
BlueSecure contribue à la mise en œuvre et à la documentation du volet sensibilisation, formation et entraînement à la crise exigé par DORA.
Prouver et piloter
Historique des campagnes, résultats individuels, attestations, exports PDF et Excel, API : les éléments se constituent au fil de l’eau. Le BlueSecure Risk Index™ suit le niveau de risque par entité, et les rapports Smart Report™ le diffusent automatiquement à la direction et aux fonctions de contrôle.
Pour les groupes composés de plusieurs entités régulées, la gestion multi-tenant cloisonne les données par entité, délègue l’administration et consolide le reporting au niveau du groupe.
Vos données restent en France
Les données de la plateforme sont hébergées en France par des hébergeurs français certifiés ISO 27001, qui ne relèvent pas des lois extraterritoriales comme le CLOUD Act américain. Si votre contexte l’exige, des options SecNumCloud, serveur dédié ou on-premise sont possibles.
- Cas d’OR de la Cybersécurité 2026
- Lauréat Or CyberNight 2024
- Prix Coup de Cœur CyberNight 2025
Ils pilotent leur programme avec BlueSecure
Des acteurs de la banque et de l’assurance nous font confiance. Plus de 500 organisations accompagnées · Plus de 700 000 collaborateurs sensibilisés · 4,8/5 de satisfaction.
Par où commencer
Phishing 360™
Des simulations multicanales sur les scénarios de fraude au virement et d’usurpation.
Learning Academy™
Le module DORA, les modules fraude et ingénierie sociale, la gestion des incidents.
Atelier de crise BlackOut™
Votre comité de direction face à une crise cyber.
BlueSecure Risk Index™ et Smart Report™
Un suivi daté pour vos contrôles.
FAQ
- Que demande DORA en matière de sensibilisation à la cybersécurité ?
- Des programmes de sensibilisation à la sécurité des TIC et des formations à la résilience opérationnelle numérique, obligatoires pour l’ensemble du personnel et les dirigeants (article 13). L’organe de direction porte la responsabilité du cadre de gestion du risque TIC (article 5).
- Quelles preuves conserver pour un contrôle ?
- Des éléments datés : campagnes menées, populations ciblées, contenus diffusés, résultats, attestations. La plateforme les conserve et les exporte en PDF et Excel, ou via l’API.
- Peut-on simuler une fraude au président par téléphone ?
- Oui. Deux canaux le permettent : l’appel téléphonique (vishing) et le deepfake, qui reproduit une voix grâce à l’intelligence artificielle.
- Peut-on sensibiliser aussi nos prestataires ?
- Oui. Les prestataires qui accèdent à votre système d’information peuvent être intégrés au périmètre couvert, au même titre que vos collaborateurs.
- Comment gérer plusieurs entités régulées dans un même groupe ?
- Avec la gestion multi-tenant : données cloisonnées par entité, administrateurs délégués, reporting propre à chaque entité et vue consolidée au niveau du groupe.
- Où sont hébergées les données ?
- En France, chez un hébergeur français certifié ISO 27001, hors CLOUD Act. Un serveur dédié, une option SecNumCloud ou une installation sur vos propres serveurs sont également possibles.
Parlons de vos échéances DORA
Périmètre régulé, contrôles à préparer, populations à couvrir : nous construisons avec vous le programme qui vous manque, dans le bon ordre.